Active Directory (AD) basierte Gruppenrichtlinienobjekte (Group Policy Object, kurz GPO) bestehen hauptsächlich aus zwei Komponenten: der logischen und der physikalischen Struktur. Der logische Teil wird in der AD-Datenbank (NTDS.dit) gespeichert und heißt Gruppenrichtliniencontainer (Group Policy Container, GPC). Die physikalische Komponente liegt im Dateisystem, im replizierten Verzeichnis SYSVOL, und heißt Gruppenrichtlinienvorlage (Group Policy Template, GPT).
In den Eigenschaften eines GPC stehen die AD-relevanten Konfigurationsdaten einer GPO, etwa der Pfad zur Vorlage (Attribut gPCFileSysPath), der Status (Attribut flags) oder die ACL, wer die GPO verwalten darf. Den GPC findet man in der Domänenpartition unter:
In der MMC Active Directory-Benutzer und -Computer (dsa.msc) wird der Container sichtbar, sobald unter Ansicht die „Erweiterten Features“ aktiviert sind. Die GPC erscheinen dort mit ihrer {GUID} – dieselbe GUID steht auch im GPT.
Im GPT liegen die meisten Einstellungen sowie Verzeichnisse und Konfigurationsdateien. Gespeichert wird das unter %windir%\SYSVOL\domain\Policies\{GUID}, nicht zu verwechseln mit den Junction Points unter %windir%\SYSVOL\sysvol\<Domäne>\Policies. Tools wie die GPMC nutzen die Junction Points, nicht den echten GPT-Pfad.
Unterschiedliche Replikation
GPC und GPT werden unterschiedlich repliziert. Der GPC läuft über die AD-Replikation. Das GPT kommt je nach Domänenfunktionsmodus vom FRS oder von DFS-R: bis einschließlich Windows Server 2003 FRS, ab einer Installation im Modus Windows Server 2008 DFS-R für SYSVOL.
Performance: ungenutzte Teile deaktivieren
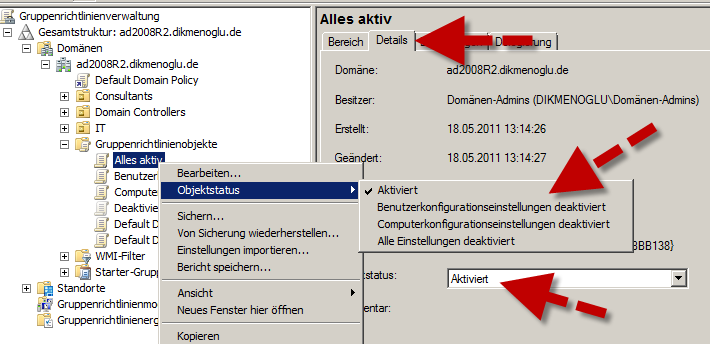
Für die Client-Abarbeitung lohnt es sich, den nicht konfigurierten Teil einer GPO zu deaktivieren. Sitzt alles in der Benutzerkonfiguration, sollte die Computerkonfiguration aus sein – und umgekehrt. In der GPMC per Rechtsklick auf die GPO → Objektstatus, oder im Reiter Details.
Status über das Attribut flags
Den Status zeigt das Attribut flags am GPC:
- 0 – Benutzer- und Computerkonfiguration aktiviert
- 1 – Benutzerkonfiguration deaktiviert
- 2 – Computerkonfiguration deaktiviert
- 3 – gesamte GPO deaktiviert
Alle GPOs mit Status:
Nur vollständig aktive GPOs (flags=0):
Benutzerkonfiguration deaktiviert (flags=1):
Computerkonfiguration deaktiviert (flags=2):
Komplett deaktiviert (flags=3):
Abfrage per Script
Quelle: Yusuf Dikmenoglu, Die Komponenten einer GPO und den Status von GPOs abfragen (22. Mai 2011), Snapshot 19. Dezember 2019.